

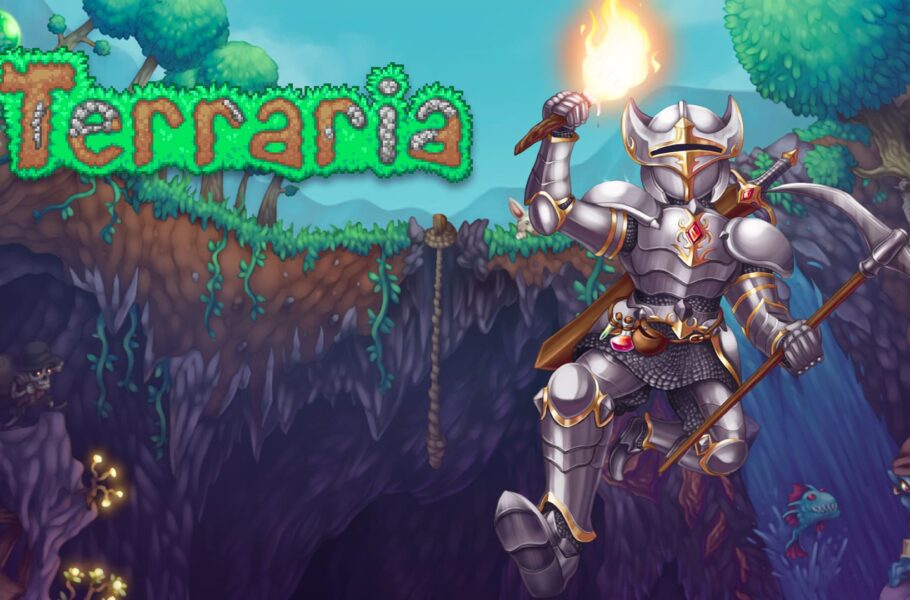
سرور Calamity بازی Terraria هدف کلاهبرداری رمزارزی قرار گرفت
هکرها با هک سرور دیسکورد این ماد، کاربران را به خرید یک رمزارز جعلی ترغیب کردند


تیم سابق توسعه مود Calamity بازی Terraria با انتشار هشداری فوری از کاربران خواسته است فریب یک کلاهبرداری رمزارزی را نخورند و هرچه سریعتر سرور دیسکورد این ماد را ترک کنند
.اگر با مود بسیار محبوب Calamity آشنا نباشید، توضیح اتفاقاتی که طی چند سال گذشته به اعتبار آن لطمه زدهاند، کار سادهای نیست. این ماد که بیش از یک دهه از عمر آن میگذرد، با دو موج اتهام درباره «به خطر انداختن افراد زیر سن قانونی»، ادعاهایی مبنی بر پرداخت نشدن چند هزار دلار دستمزد به برخی توسعهدهندگان و اکنون یک کلاهبرداری رمزارزی مواجه شده است.
برای درک ابعاد اتفاق اخیر، کافی است بدانید سرور دیسکورد Calamity تا پیش از ۹ اکتبر ۲۰۲۶ بیش از ۲۵۰ هزار عضو داشت. چنین رقمی برای سرور یک ماد که مدتهاست توسعه آن متوقف شده، قابلتوجه است؛ موضوعی که ظاهراً توجه هکری بدنام با نام کاربری «Kata» را جلب کرد.
توسعهدهندگان در ماه اوت و پس از موج دوم اتهامات مربوط به به خطر انداختن کودکان، اعلام کرده بودند که «تمام روند توسعه» این ماد را متوقف میکنند. در نتیجه، Calamity همچنان ناتمام باقی مانده است. متأسفانه همین وضعیت باعث شد پیام سراسری منتشرشده در سرور در ۹ اکتبر، که در نهایت به کلاهبرداری رمزارزی منجر شد، برای برخی کاربران نشانهای از احتمال بازگشت پروژه به نظر برسد.
حدود یک ساعت پس از انتشار این پیام، مدیران انجمن r/CalamityMod در ردیت با انتشار اطلاعیهای اضطراری اعلام کردند که سرور دیسکورد هک شده است. آنها از کاربران خواستند فوراً سرور را ترک کنند و به هیچ عنوان وارد تعامل با پیشنهادهای رمزارزی منتشرشده در آن نشوند.
در همین بازه یکساعته، لینکهای متعددی برای خرید رمزارزی با نامی برگرفته از سرور Calamity در کانالهای دیسکورد منتشر شد. مطابق الگوی رایج کلاهبرداریهای پامپانددامپ، ارزش این رمزارز ابتدا بهصورت مصنوعی بالا برده شد و سپس پس از آگاه شدن اعضای جامعه از ماجرا، قیمت آن سقوط کرد و زمینه ضرر خریداران فراهم شد.
بر اساس مطلبی در ردیت که مالک قبلی سرور نیز در پستی جداگانه آن را تأیید کرد، مهاجمان پس از فریب مالک سرور به آن دسترسی پیدا کردند. دو نفر از آنها خود را بهجای مدیران سابق جا زده بودند و با این روش توانستند مجوزهای لازم را به دست آورند.
پس از افشای کلاهبرداری، یکی از افراد دخیل هویت خود را Kata معرفی کرد؛ چهرهای بدنام که گفته میشود طی دو سال گذشته دهها سرور محبوب دیسکورد را هک کرده است.
در ادامه، یکی از مدیران سابق توانست محتوای سرور Calamity را بهطور کامل پاک کند. او در پستی توضیح داد که موفق شده سرور را از بین ببرد، زیرا هکرها از اختیارات مدیریتی او غافل مانده بودند. بااینحال، هرچند کانالها و پیامها با موفقیت حذف شدند، Kata و کاربر دیگری که احتمالاً حساب جایگزین او یا یکی از همدستانش است، همچنان تلاش میکنند کلاهبرداری خود را ادامه دهند.
اکنون تنها کانال باقیمانده سرور با نام «#announce» فعالیت میکند. یکی از هکرها در پیامهای این کانال مدعی شده است که دیگر هیچ محتوای بیارزش رمزارزی منتشر نخواهد شد و «افراد اشتباهی مجوز دسترسی گرفته بودند». بااینحال، به نظر میرسد اعضای جامعه Calamity تا حد زیادی از کلاهبرداری آگاه شدهاند؛ طی دو روز گذشته، دهها هزار نفر سرور دیسکورد را ترک کردهاند.


دیدگاهها و نظرات خود را بنویسید
مطالب پیشنهادی
مطالب مرتبط از نگاه دیجیاتو

 مطالب مرتبط از نگاه دیجیاتو

برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.